

Luan Loureiro Redação
Atualizado em 19/10 às 02h
Engenharia Social para Concurso: Phishing e os Golpes que a Prova Cobra.
Nenhum firewall barra um golpe que convence a vítima a entregar a senha por conta própria, e é exatamente isso que a engenharia social explora.
Engenharia social é o método usado para enganar, manipular ou explorar a confiança de uma pessoa, levando a vítima a realizar voluntariamente uma ação prejudicial a si mesma, como revelar uma senha ou clicar em um link malicioso, sem que nenhuma falha técnica de sistema precise existir.
- O que é engenharia social?
- Quais são os principais tipos de engenharia social?
- Phishing ou spear phishing: qual é a diferença que a prova cobra?
- Como se proteger de um ataque de engenharia social?
- Exercício resolvido: questão de concurso sobre engenharia social.
- Quais são os erros mais comuns sobre esse tema na prova?
- Resumo: engenharia social em uma tabela.
- Perguntas frequentes:
O que é engenharia social?
Segundo a cartilha da Agência Brasileira de Inteligência, a engenharia social é um método usado para enganar, manipular ou explorar a confiança das pessoas, uma forma de ataque sem violência física, que busca fazer a vítima agir de forma voluntária contra os próprios interesses.
Um detalhe que a prova adora cobrar é o limite do conceito, quando alguém convence outra pessoa a divulgar a senha por meio de conversa, pedido ou pressão psicológica, há engenharia social. Quando alguém obriga a vítima a entregar a senha sob ameaça de violência, deixa de ser engenharia social e passa a ser outro tipo de crime.
Esse tema entra no bloco de segurança da informação para concurso e costuma aparecer ao lado de tipos de malware, já que boa parte dos ataques de phishing serve justamente para instalar um malware na máquina da vítima.
A própria ABIN destaca que a engenharia social não é exclusividade de criminosos sofisticados, desde serviços de inteligência de Estados nacionais até um golpista amador usam, em maior ou menor grau de sofisticação, as mesmas técnicas descritas nesta página, o que explica por que o tema aparece tanto em prova de nível médio quanto em concursos de carreiras mais técnicas.
Quais são os principais tipos de engenharia social?
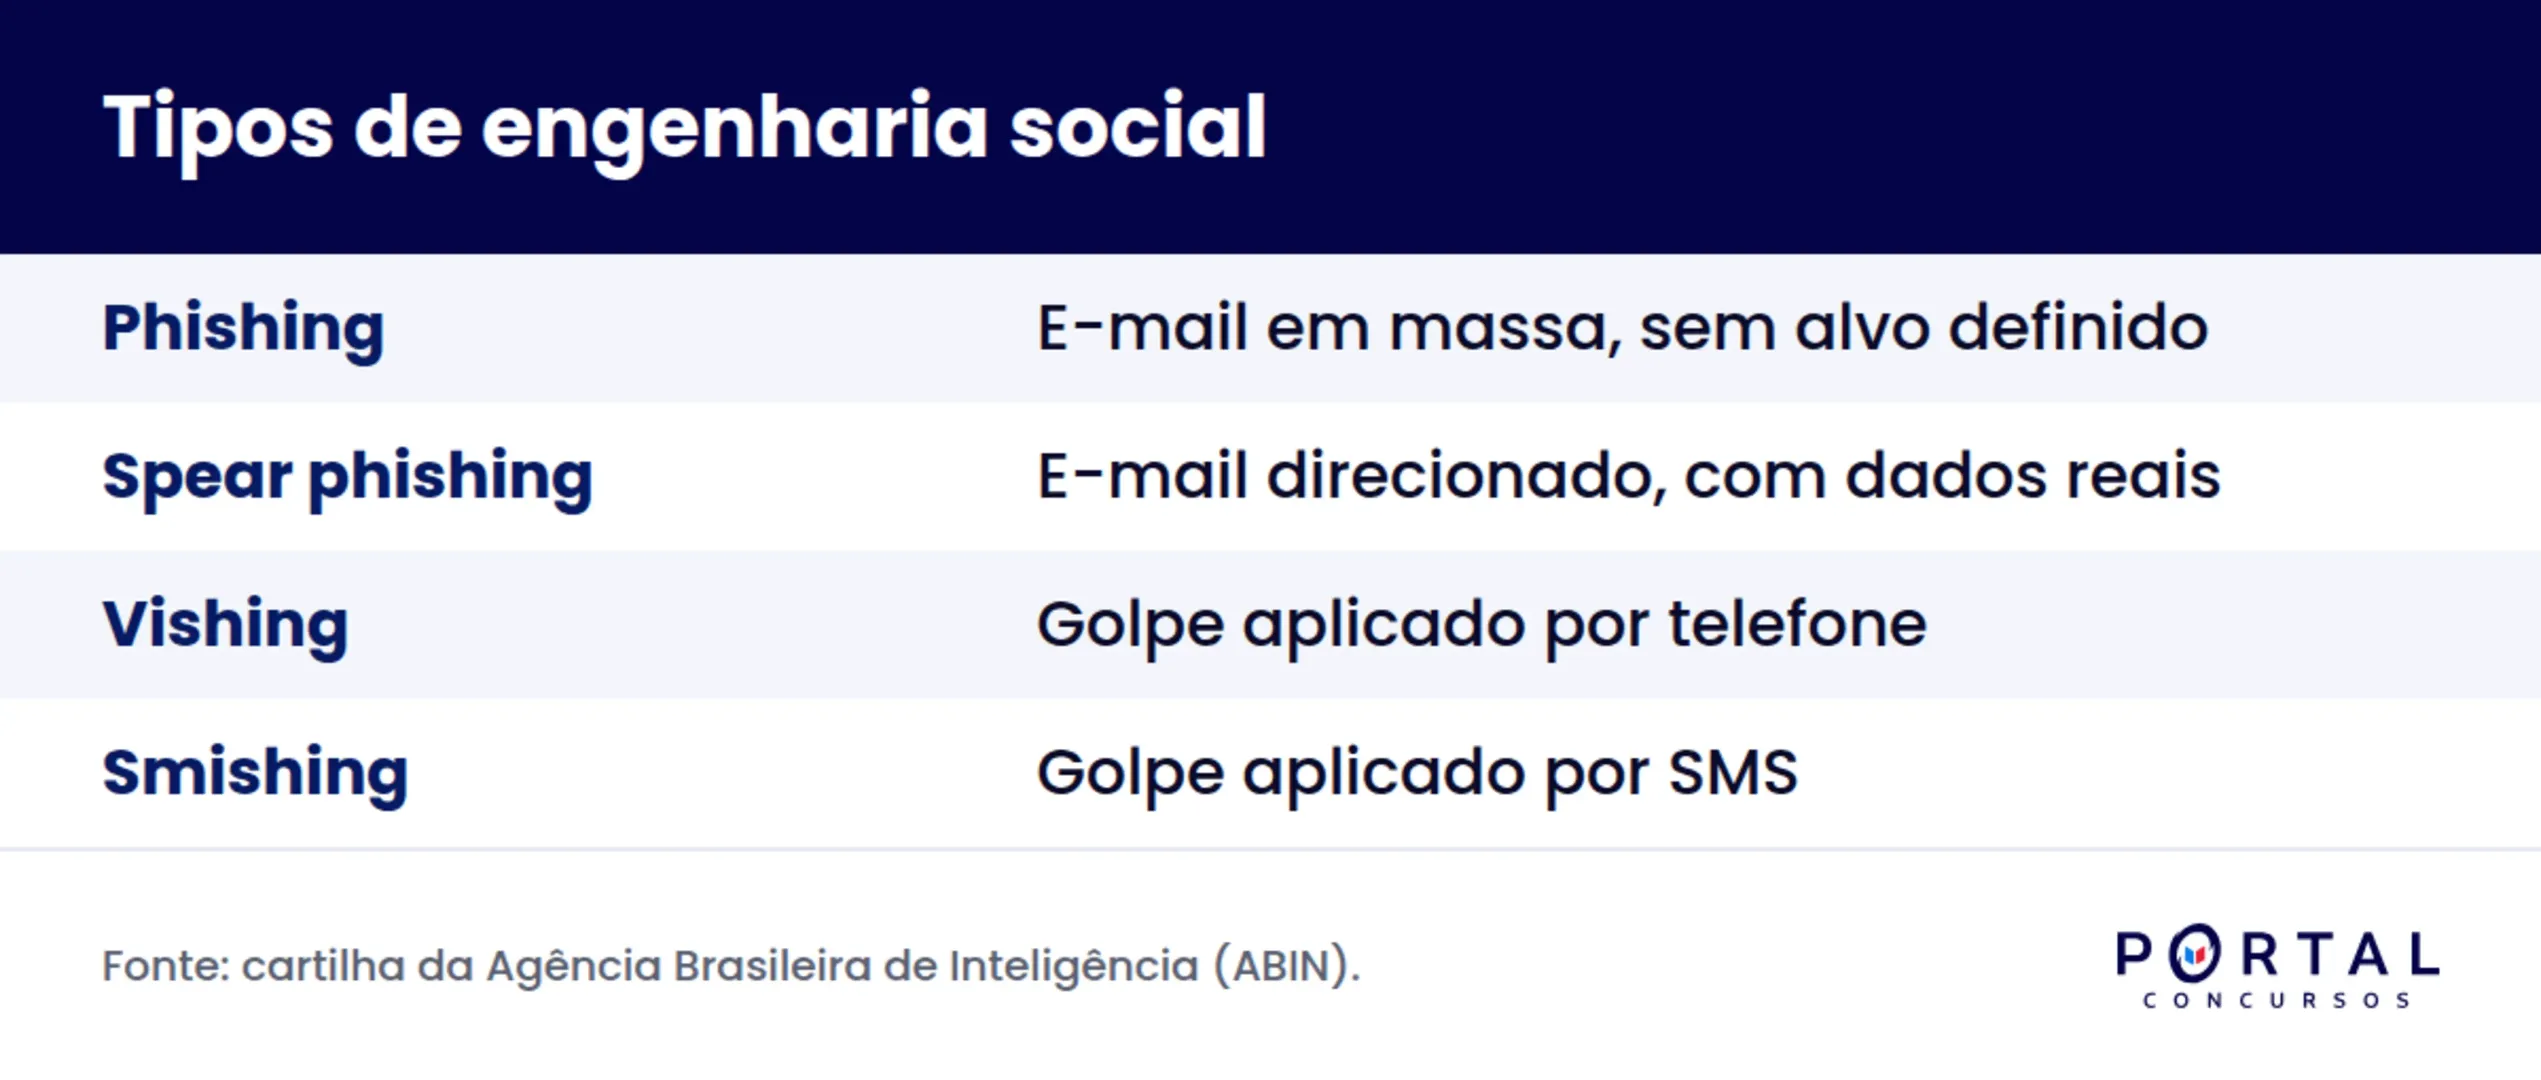
Phishing:
É o golpe mais comum, enviado por e-mail ou mensagem para o maior número possível de pessoas, como uma rede de pesca jogada em uma área ampla, contando com o fato de que uma pequena fração das vítimas vai cair no golpe para que o ataque valha a pena.
Spear phishing:
É a versão direcionada do phishing, voltada a uma pessoa ou instituição específica, com informações pesquisadas previamente sobre a vítima, o que aumenta muito a taxa de sucesso em comparação ao phishing genérico.
Vishing:
É a engenharia social aplicada por telefone, em que o golpista se passa por um atendente de banco, de operadora ou de órgão público para extrair dados da vítima durante a ligação.
Smishing:
É a mesma lógica do phishing, mas aplicada por mensagem de texto, SMS, pedindo que a vítima clique em um link ou responda com dados sensíveis.
Pretexto ou entrevista:
Nessa técnica, descrita pela ABIN como "entrevista", o golpista não precisa mentir diretamente, ele conduz uma conversa aparentemente comum, de forma natural, até guiar a vítima a revelar, por conta própria, uma informação que nem seria perguntada de forma direta.
Isca ou baiting:
É a técnica que explora a curiosidade, como deixar um pen drive infectado em um local visível de uma repartição, esperando que alguém o conecte a um computador da rede interna por curiosidade.
Carona ou tailgating:
É a técnica que explora a cortesia, quando o golpista segue de perto um funcionário autorizado para entrar em uma área restrita sem precisar do próprio crachá, aproveitando o momento em que alguém segura a porta para a pessoa seguinte.
Phishing ou spear phishing: qual é a diferença que a prova cobra?
A ABIN resume bem essa diferença, comparando o phishing a uma pesca com rede, lançada na maior área possível, e o spear phishing a uma pesca com arpão, direcionada e muito mais eficiente.
| Critério | Phishing | Spear phishing |
|---|---|---|
| Alvo | Grande número de pessoas, sem distinção. | Uma pessoa ou instituição específica. |
| Personalização | Mensagem genérica, igual para todos. | Mensagem com dados reais da vítima. |
| Taxa de sucesso | Baixa, compensada pelo volume de envios. | Muito mais alta, por ser direcionada. |
| Exemplo clássico | E-mail genérico de herança ou prêmio. | E-mail sobre um evento que a vítima vai participar de fato. |
Como se proteger de um ataque de engenharia social?
A própria cartilha oficial resume a proteção em dois verbos, desconfiar e verificar. Desconfiar significa não agir de imediato diante de um pedido urgente de senha, dado bancário ou clique em link, mesmo quando a mensagem parece vir de uma fonte conhecida.
Verificar significa confirmar a identidade de quem pede a informação por um canal independente, como ligar de volta para um número oficial já conhecido, em vez de usar o número ou o link que a própria mensagem suspeita forneceu.
No ambiente de trabalho, essas duas atitudes se somam a recursos técnicos já vistos em outros temas da prova, como autenticação de dois fatores, firewall e criptografia, que reduzem o dano mesmo quando um golpe de engenharia social dá certo.
Exercício resolvido: questão de concurso sobre engenharia social.
Uma questão no estilo cobrado por bancas como Cebraspe e FGV apresenta a seguinte situação, um servidor recebe uma ligação de uma pessoa que se identifica como da equipe de suporte de tecnologia da informação e pede a senha da rede para resolver um suposto problema no computador. A pergunta pede para classificar a técnica utilizada.
A resposta correta é vishing, porque o golpe acontece por telefone e explora a confiança do servidor na suposta autoridade do atendente de suporte. Não é phishing, porque não envolve e-mail nem link, e não é smishing, porque não envolve mensagem de texto.
Uma pegadinha comum nesse tipo de questão é confundir vishing com engenharia social de forma genérica, tratando os termos como sinônimos. Vishing é um tipo específico de engenharia social, aplicado por voz, e a resposta mais precisa em prova é sempre o termo mais específico disponível entre as alternativas.
Outra variação comum da mesma banca troca o canal do ataque, descrevendo um e-mail supostamente enviado pelo setor de recursos humanos, com o nome correto do servidor, o cargo exato e uma referência a um processo interno real, pedindo que ele confirme dados cadastrais em um link. Como a mensagem é direcionada e usa informações verdadeiras sobre a vítima, a classificação correta passa a ser spear phishing, não phishing comum.
Quais são os erros mais comuns sobre esse tema na prova?
- Achar que engenharia social depende de uma falha técnica de sistema, quando na verdade ela explora o comportamento humano, não o código.
- Confundir phishing com spear phishing, ignorando que o segundo é a versão direcionada e muito mais eficiente do primeiro.
- Tratar vishing, smishing e phishing como sinônimos, quando cada termo descreve um canal diferente de ataque, telefone, SMS e e-mail.
- Esquecer que uma ação obtida sob ameaça de violência física deixa de ser engenharia social, segundo a própria definição oficial do conceito.
- Responder que antivírus e firewall eliminam totalmente o risco de engenharia social, quando na verdade esses recursos apenas reduzem o dano de um golpe que já engana a vítima.
Resumo: engenharia social em uma tabela.
| Item | Informação |
|---|---|
| Definição | Método para enganar ou manipular a confiança de uma pessoa. |
| Phishing | Golpe em massa, por e-mail, sem alvo específico. |
| Spear phishing | Golpe direcionado, com dados reais da vítima. |
| Vishing | Engenharia social aplicada por telefone. |
| Smishing | Engenharia social aplicada por SMS. |
| Proteção principal | Desconfiar do pedido e verificar por canal independente. |
Esse tema conversa diretamente com outros pontos do bloco de segurança, como tipos de backup, ISO 27001 e DNS, além do panorama geral de redes de computadores. Quem está organizando o estudo completo de informática também encontra no Portal o conteúdo sobre informática para concurso, banco de dados e computação em nuvem, além de Windows e Linux e navegadores de internet.
Perguntas frequentes:
Engenharia social é a mesma coisa que hacking?
Não, hacking normalmente envolve explorar uma falha técnica de sistema, enquanto a engenharia social explora o comportamento humano, sem precisar de nenhuma vulnerabilidade de software.
Qual é a diferença entre phishing e spear phishing?
O phishing é enviado em massa, sem alvo definido, enquanto o spear phishing é direcionado a uma pessoa ou instituição específica, usando dados reais da vítima para parecer mais convincente.
Vishing e smishing são tipos de phishing?
São técnicas da mesma família da engenharia social, que usam canais diferentes do e-mail tradicional do phishing, o vishing pelo telefone e o smishing por mensagem de texto.
Uma ação sob ameaça de violência é considerada engenharia social?
Não, segundo a definição oficial, a engenharia social depende de a vítima agir de forma voluntária, uma ação obtida sob ameaça de violência física é um crime diferente.
O que é a técnica de isca ou baiting?
É a técnica que explora a curiosidade da vítima, como deixar um dispositivo infectado em um local visível, esperando que alguém o conecte a um computador por conta própria.
Já sabe reconhecer um golpe de engenharia social na hora da prova?
Phishing, vishing, smishing e os demais tipos de engenharia social aparecem juntos com firewall, criptografia e autenticação de dois fatores no mesmo bloco de segurança da informação, e dominar esse bloco inteiro, não só um termo isolado, é o que garante a questão certa. O Portal Concursos reúne esse conteúdo em aulas e exercícios comentados de informática. Conheça o curso de informática para concursos do Portal Concursos e confira o conteúdo completo sobre segurança da informação.


